Domain edelitaliener.de kaufen?
Wir ziehen mit dem Projekt
edelitaliener.de um.
Sind Sie am Kauf der Domain
edelitaliener.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain edelitaliener.de kaufen?
Wie kann ich TPM unter Windows 2 aktivieren?
Um TPM (Trusted Platform Module) unter Windows 10 zu aktivieren, müssen Sie zuerst das BIOS oder UEFI Ihres Computers öffnen und sicherstellen, dass TPM aktiviert ist. Anschließend können Sie in den Windows-Einstellungen unter "Update und Sicherheit" zu "Gerätesicherheit" navigieren und dort TPM aktivieren. Beachten Sie, dass nicht alle Computer TPM unterstützen, daher sollten Sie vorher überprüfen, ob Ihr Gerät TPM-fähig ist. **
Was ist der TPM 2 Bug in Valorant?
Der TPM 2 Bug in Valorant bezieht sich auf ein Problem mit dem Trusted Platform Module (TPM) 2.0, das bei einigen Spielern auftritt. Es führt dazu, dass das Spiel nicht gestartet werden kann oder abstürzt. Riot Games, der Entwickler von Valorant, arbeitet an einer Lösung für dieses Problem. In der Zwischenzeit können betroffene Spieler versuchen, ihre TPM-Firmware zu aktualisieren oder andere mögliche Lösungen auszuprobieren, die von der Community vorgeschlagen werden. **
Ähnliche Suchbegriffe für Gigabyte-CTM012-TPM-2
Top-Angebote
Produkte zum Begriff Gigabyte-CTM012-TPM-2:
-
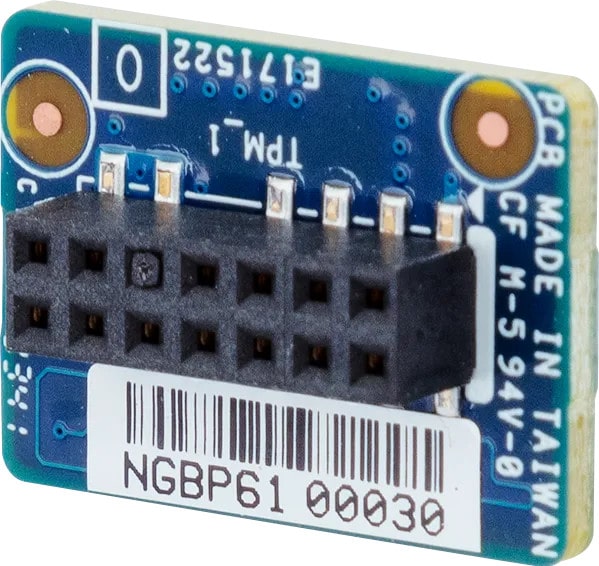
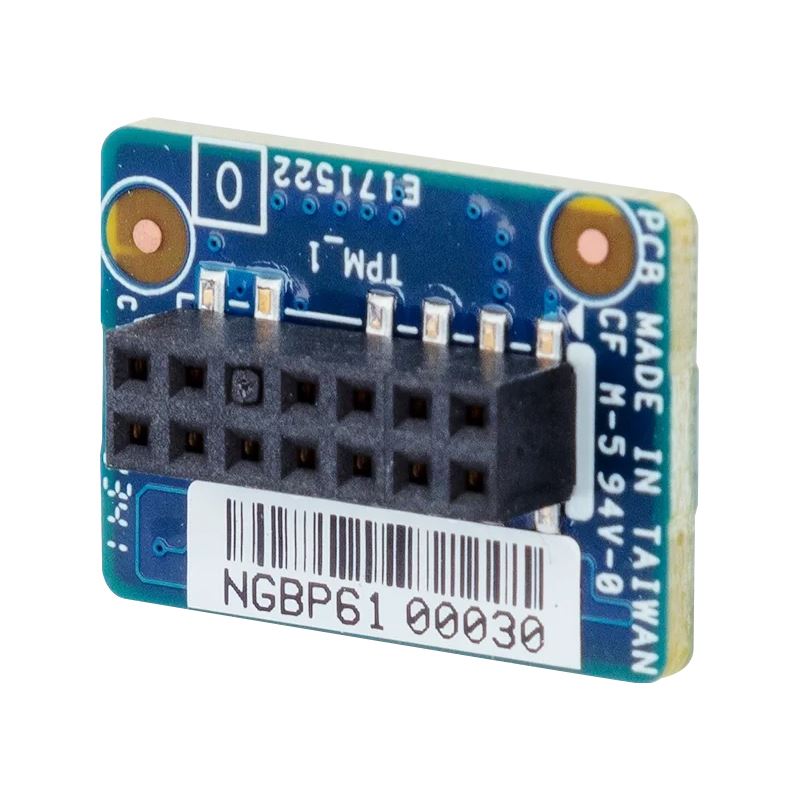
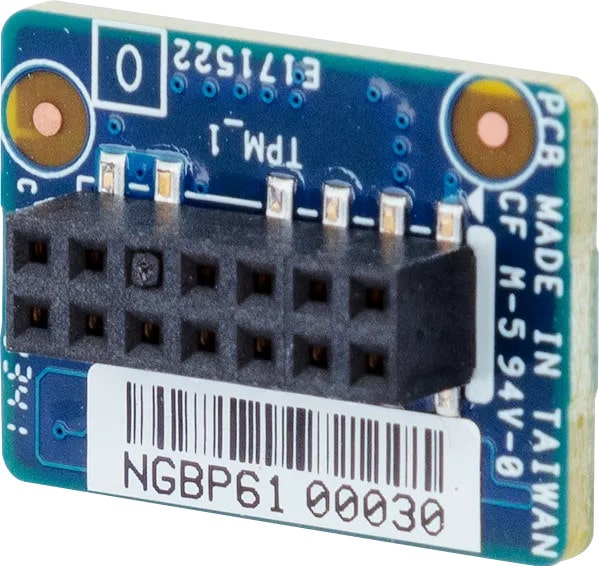
Gigabyte Card CTM012, NetzwerkkarteDie Gigabyte CTM012 Netzwerkkarte ist ein TPM 2.0 Modul, das speziell für die Gewährleistung von hardwarebasierter Sicherheit in kompatiblen Mainboards entwickelt wurde. Dieses Modul schützt sensible kryptografische Schlüssel und unterstützt wichtige Sicherheitsfunktionen wie Plattformintegritätsprüfungen und Secure Boot. Es ist ideal für Systeme, die erweiterte Sicherheitsmechanismen wie BitLocker oder spezifische Betriebssystemschutzmassnahmen benötigen. Mit einem kompakten Design von 20,32 x 14,73 mm lässt sich das Modul nahtlos in bestehende Systeme integrieren, ohne dass Softwareänderungen erforderlich sind. Die Installation erfolgt einfach über dedizierte TPM-Header, was die Nutzung für Anwender erleichtert. Der integrierte Infineon SLB9672VU2.0 Controller sorgt für zuverlässige Verschlüsselung und einen Hardware-Root-of-Trust für Schlüssel und Zertifikate, was die Systemstabilität weiter erhöht. - Hardwarebasierte Sicherheit für kryptografische Schlüssel - Unterstützt Secure Boot und Plattformattestierung - Einfache Installation in dedizierten TPM-Headern - Zuverlässige Verschlüsselung durch Infineon Controller.34,43 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Hat das Gigabyte GA-Z77-D3H Mainboard ein TPM 2.0 im BIOS oder gibt es dafür Module?
Das Gigabyte GA-Z77-D3H Mainboard unterstützt kein TPM 2.0 im BIOS. Es gibt jedoch die Möglichkeit, ein TPM-Modul hinzuzufügen, um diese Funktion zu unterstützen. **
-
Wie viele Gigabyte benötigt ein 2 Stunden langer Film?
Die Größe eines Films hängt von verschiedenen Faktoren ab, wie der Auflösung, der Bitrate und dem Komprimierungsformat. In der Regel benötigt ein 2-stündiger Film in Standardauflösung (SD) etwa 1-2 Gigabyte Speicherplatz. Bei höheren Auflösungen wie HD oder 4K kann der Speicherbedarf jedoch deutlich höher sein. **
-
Warum akzeptiert der Laptop nicht mehr als 2 Gigabyte?
Es gibt mehrere mögliche Gründe, warum ein Laptop nicht mehr als 2 Gigabyte RAM akzeptiert. Einer davon könnte sein, dass der Laptop nur mit einer bestimmten maximalen RAM-Kapazität hergestellt wurde und nicht für eine höhere Kapazität ausgelegt ist. Ein weiterer Grund könnte sein, dass der Laptop möglicherweise eine ältere Technologie verwendet, die nicht in der Lage ist, mehr als 2 Gigabyte RAM zu unterstützen. Es ist auch möglich, dass der Laptop eine bestimmte Begrenzung für die RAM-Kapazität hat, die durch das Motherboard oder den Prozessor festgelegt ist. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **

Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Top-Angebote
Produkte zum Begriff Gigabyte-CTM012-TPM-2:
-
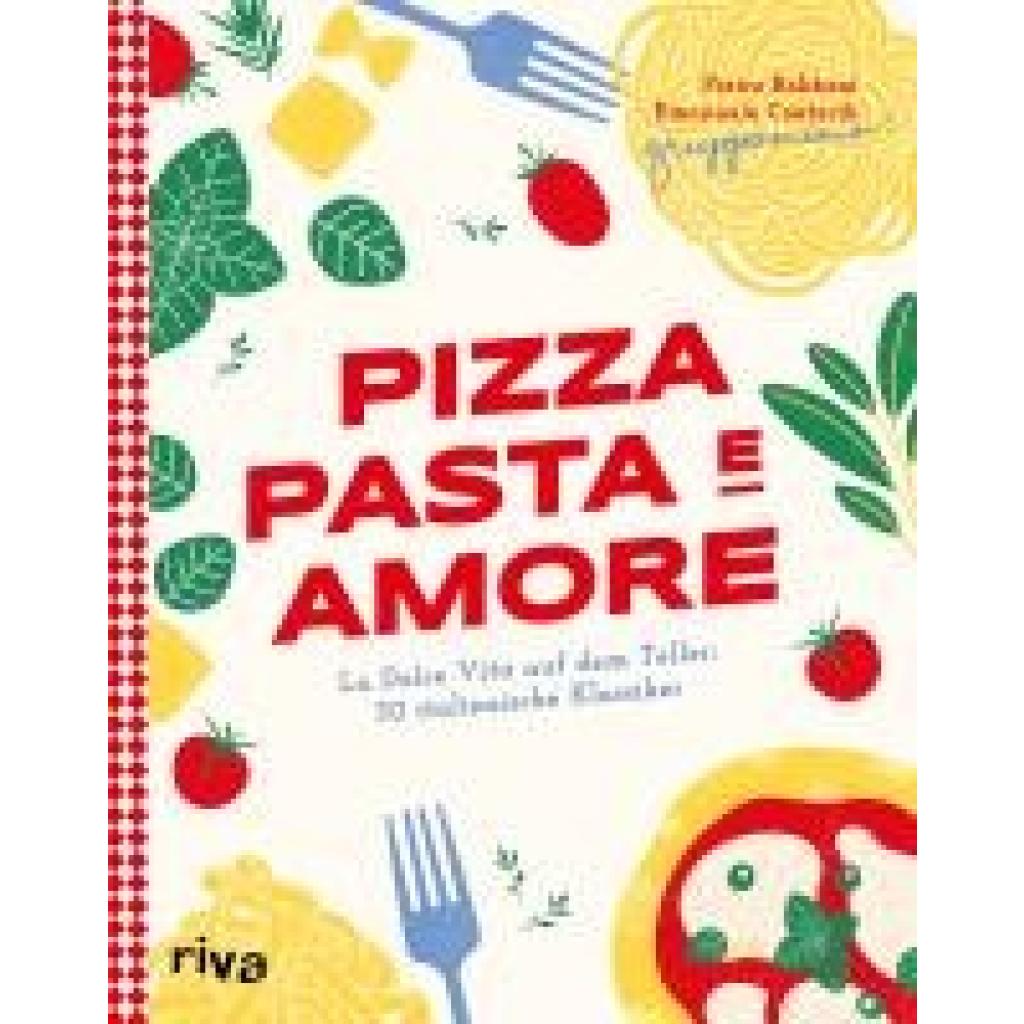
Gruppomimo: Pizza, Pasta e AmorePizza, Pasta e Amore , La Dolce Vita auf dem Teller: 50 italienische Klassiker | Eine kulinarische Reise durch Italien mit Rezepten für Carbonara, Focaccia, Risotto und Co. Authentisch und modern , Weitere Zündverteilerteile > Zünd- & Glühanlagen , Erscheinungsjahr: 20240521, Produktform: Leinen, Autoren: Gruppomimo~Rabboni, Pietro~Contardi, Emanuele, Übersetzung: Krabbe, Wiebke, Seitenzahl/Blattzahl: 176, Keyword: Abendessen; Bolognese; Ernähren; Ernährung; Essen; Essensideen; Essensvorschläge; Gerichte; Kochideen; Kochrezepte; Lebensmittel; Minestrone; Mittagessen; Mozzarella; Pesto; Pizzarezepte; Rezeptbuch; Rezeptideen; Tomatensoße; Zutaten; einfach; lecker, Fachschema: Italien / Küche~Kochen / Italien, Warengruppe: HC/Länderküchen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 243, Breite: 195, Höhe: 18, Gewicht: 624, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gigabyte Card CTM012, NetzwerkkarteDie Gigabyte CTM012 Netzwerkkarte ist ein TPM 2.0 Modul, das speziell für die Gewährleistung von hardwarebasierter Sicherheit in kompatiblen Mainboards entwickelt wurde. Dieses Modul schützt sensible kryptografische Schlüssel und unterstützt wichtige Sicherheitsfunktionen wie Plattformintegritätsprüfungen und Secure Boot. Es ist ideal für Systeme, die erweiterte Sicherheitsmechanismen wie BitLocker oder spezifische Betriebssystemschutzmassnahmen benötigen. Mit einem kompakten Design von 20,32 x 14,73 mm lässt sich das Modul nahtlos in bestehende Systeme integrieren, ohne dass Softwareänderungen erforderlich sind. Die Installation erfolgt einfach über dedizierte TPM-Header, was die Nutzung für Anwender erleichtert. Der integrierte Infineon SLB9672VU2.0 Controller sorgt für zuverlässige Verschlüsselung und einen Hardware-Root-of-Trust für Schlüssel und Zertifikate, was die Systemstabilität weiter erhöht. - Hardwarebasierte Sicherheit für kryptografische Schlüssel - Unterstützt Secure Boot und Plattformattestierung - Einfache Installation in dedizierten TPM-Headern - Zuverlässige Verschlüsselung durch Infineon Controller.34,43 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich TPM unter Windows 2 aktivieren?
Um TPM (Trusted Platform Module) unter Windows 10 zu aktivieren, müssen Sie zuerst das BIOS oder UEFI Ihres Computers öffnen und sicherstellen, dass TPM aktiviert ist. Anschließend können Sie in den Windows-Einstellungen unter "Update und Sicherheit" zu "Gerätesicherheit" navigieren und dort TPM aktivieren. Beachten Sie, dass nicht alle Computer TPM unterstützen, daher sollten Sie vorher überprüfen, ob Ihr Gerät TPM-fähig ist. **
-
Was ist der TPM 2 Bug in Valorant?
Der TPM 2 Bug in Valorant bezieht sich auf ein Problem mit dem Trusted Platform Module (TPM) 2.0, das bei einigen Spielern auftritt. Es führt dazu, dass das Spiel nicht gestartet werden kann oder abstürzt. Riot Games, der Entwickler von Valorant, arbeitet an einer Lösung für dieses Problem. In der Zwischenzeit können betroffene Spieler versuchen, ihre TPM-Firmware zu aktualisieren oder andere mögliche Lösungen auszuprobieren, die von der Community vorgeschlagen werden. **
-
Hat das Gigabyte GA-Z77-D3H Mainboard ein TPM 2.0 im BIOS oder gibt es dafür Module?
Das Gigabyte GA-Z77-D3H Mainboard unterstützt kein TPM 2.0 im BIOS. Es gibt jedoch die Möglichkeit, ein TPM-Modul hinzuzufügen, um diese Funktion zu unterstützen. **
-
Wie viele Gigabyte benötigt ein 2 Stunden langer Film?
Die Größe eines Films hängt von verschiedenen Faktoren ab, wie der Auflösung, der Bitrate und dem Komprimierungsformat. In der Regel benötigt ein 2-stündiger Film in Standardauflösung (SD) etwa 1-2 Gigabyte Speicherplatz. Bei höheren Auflösungen wie HD oder 4K kann der Speicherbedarf jedoch deutlich höher sein. **
Ähnliche Suchbegriffe für Gigabyte-CTM012-TPM-2
-
Warum akzeptiert der Laptop nicht mehr als 2 Gigabyte?
Es gibt mehrere mögliche Gründe, warum ein Laptop nicht mehr als 2 Gigabyte RAM akzeptiert. Einer davon könnte sein, dass der Laptop nur mit einer bestimmten maximalen RAM-Kapazität hergestellt wurde und nicht für eine höhere Kapazität ausgelegt ist. Ein weiterer Grund könnte sein, dass der Laptop möglicherweise eine ältere Technologie verwendet, die nicht in der Lage ist, mehr als 2 Gigabyte RAM zu unterstützen. Es ist auch möglich, dass der Laptop eine bestimmte Begrenzung für die RAM-Kapazität hat, die durch das Motherboard oder den Prozessor festgelegt ist. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.